KI und Privatsphäre: Jedes vierte Datenleck wird durch KI ermöglicht
17.10.2026
Jede Eingabe in ChatGPT, Claude oder Gemini kann Ihre Privatsphäre gefährden. Die IBM Studie 2026 zeigt: Jedes vierte Datenleck weltweit wird durch KI ermöglicht, ein Anstieg von 56 Prozent gegenüber dem Vorjahr.
47 Prozent der Anwender nutzen private KI-Accounts für geschäftliche Zwecke. Dabei fließen sensible Daten ungeschützt ab. Durchschnittlich 223 Vorfälle pro Monat registrieren Unternehmen, bei denen vertrauliche Informationen an KI-Tools übermittelt wurden. Bei einem Viertel der Firmen sind es sogar über 2.100 Vorfälle monatlich.
OpenAI kann Ihre Chat-Daten verwenden
OpenAI kann Ihre Chat-Daten zur Weiterentwicklung künftiger Modelle verwenden, sofern Sie dem nicht widersprechen. Die italienische Datenschutzbehörde sperrte ChatGPT 2023 vorübergehend, weil Nutzer aufgrund eines Software-Fehlers private Informationen aus fremden Profilen zu sehen bekamen.
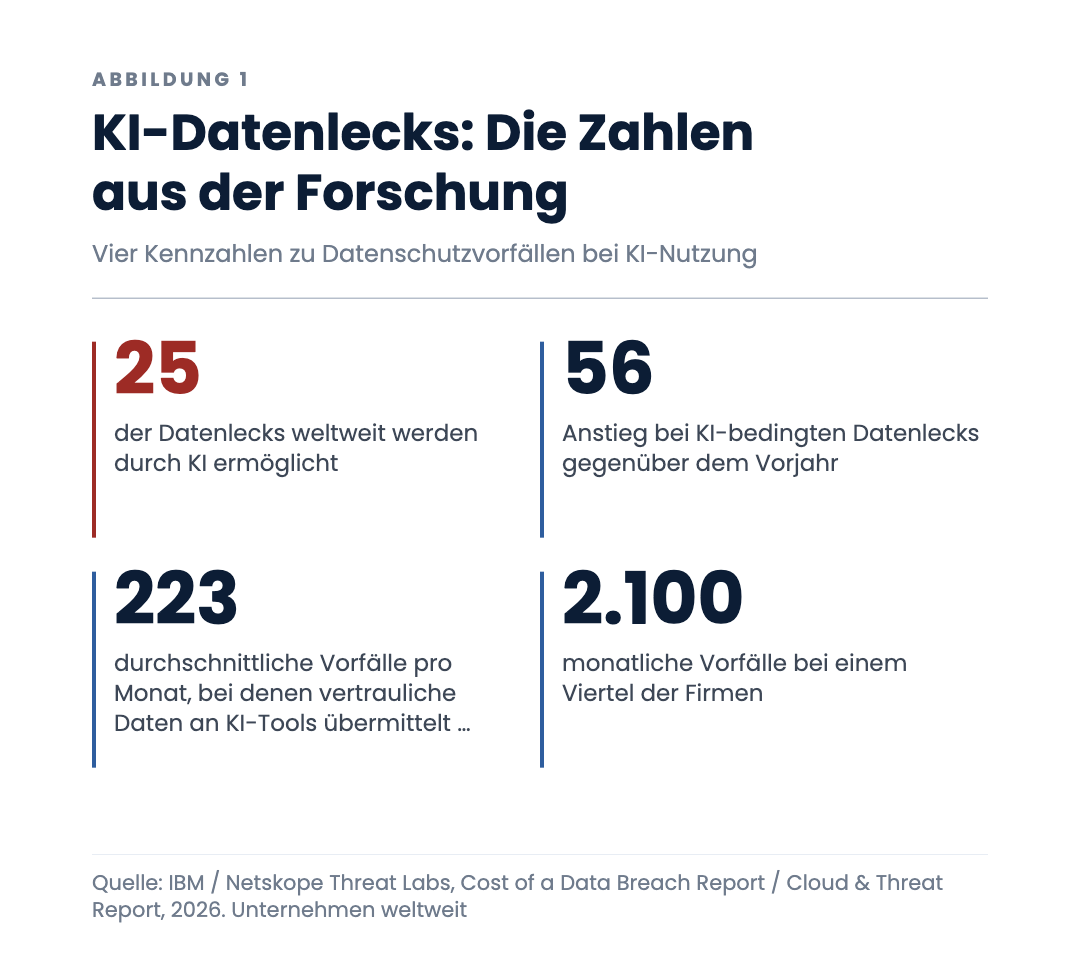
Der Netskope Threat Labs Cloud & Threat Report 2026 zeigt: Die Verstöße gegen Datenrichtlinien bei GenAI haben sich verdoppelt. Die meisten Unternehmen wissen nicht, welche Daten ihre Mitarbeiter in welche KI-Tools eingeben.
DSGVO verlangt ausdrückliche Einwilligung
Die DSGVO verlangt ausdrückliche Einwilligung, Zweckbindung und Datensparsamkeit. Wer personenbezogene Daten in US-gehostete KI-Tools eingibt, ohne klare Schutzmaßnahmen zu treffen, riskiert Bußgelder bis 20 Millionen Euro oder vier Prozent des weltweiten Jahresumsatzes. Der EU AI Act verschärft ab August 2026 die Anforderungen für Hochrisiko-Systeme.
In meiner Arbeit mit über 1.000 Projekten sehe ich immer wieder: Die Lizenz ist gekauft, die Abläufe aber bleiben unverändert. Ein mittelständisches Unternehmen hatte ChatGPT Enterprise eingeführt, ohne die Modellverbesserung in den Einstellungen zu deaktivieren. Erst nach acht Wochen fiel auf, dass Vertriebsdaten in das Training geflossen waren.
Was Sie heute tun können
Öffnen Sie die Einstellungen Ihres KI-Tools und deaktivieren Sie die Modellverbesserung. Bei ChatGPT finden Sie das unter Einstellungen → Datenkontrolle. Schalten Sie Memory-Funktionen und Performance-Cookies aus.
Geben Sie keine echten Namen, Adressen oder Kontaktdaten ein. Nutzen Sie Platzhalter wie "Kunde A" statt "Max Mustermann". Prüfen Sie Auftragsverarbeitungsverträge Ihrer KI-Anbieter. Eine Checkliste dazu habe ich in Kompetenzabbau: Das Dilemma der kostenlosen KI-Tools in Unternehmen beschrieben, in dem ich zeige, wie kostenlose Tools Datenschutz- und Souveränitätsrisiken schaffen.
Was das für den Mittelstand bedeutet
Die Zahlen zeigen: Datenschutz bei KI ist keine Technikfrage. Es ist eine Führungsfrage. Jedes Unternehmen, das KI einsetzt, braucht klare Regeln, wer welche Daten in welche Tools eingeben darf. Und jemanden, der diese Regeln durchsetzt.
Welche Daten haben Sie zuletzt in ein KI-Tool eingegeben, ohne darüber nachzudenken?
Quellen
- IBM, Cost of a Data Breach Report, 2026,
https://itwelt.at/news/topmeldung/jedes-vierte-datenleck-wird-durch-ki-ermoeglicht/ - HateAid, ChatGPT-Datenschutz: So schützt du deine Privatsphäre, 2025,
https://hateaid.org/chatgpt-datenschutz/ - Netskope Threat Labs, Cloud & Threat Report, 2026,
https://www.digitalbusiness-magazin.de/datenlecks-verstoesse-gegen-datenrichtlinien-zu-genai-verdoppeln-sich-a-52ddc2d588eae250a54297c432879fc3/ - PC-WELT, Keine Daten an die KI! 5 Tipps zum Schutz Ihrer Privatsphäre, 2025,
https://www.pcwelt.de/article/2991429/ki-privatsphare-schuetzen-tipps.html - Digital Samba, KI und Datenschutz: DSGVO-konform mit Künstlicher Intelligenz arbeiten, 2026,
https://www.digitalsamba.com/de/blog/data-privacy-and-ai
Der Kompetenz-Radar-Newsletter erscheint im Steinbeis Transferzentrum Digitale Medien und Kommunikation. Alle Ausgaben · Zum Kompetenz-Radar · Projektbedarf melden