Jedes vierte Datenleck entsteht durch KI-Nutzung
16.11.2026
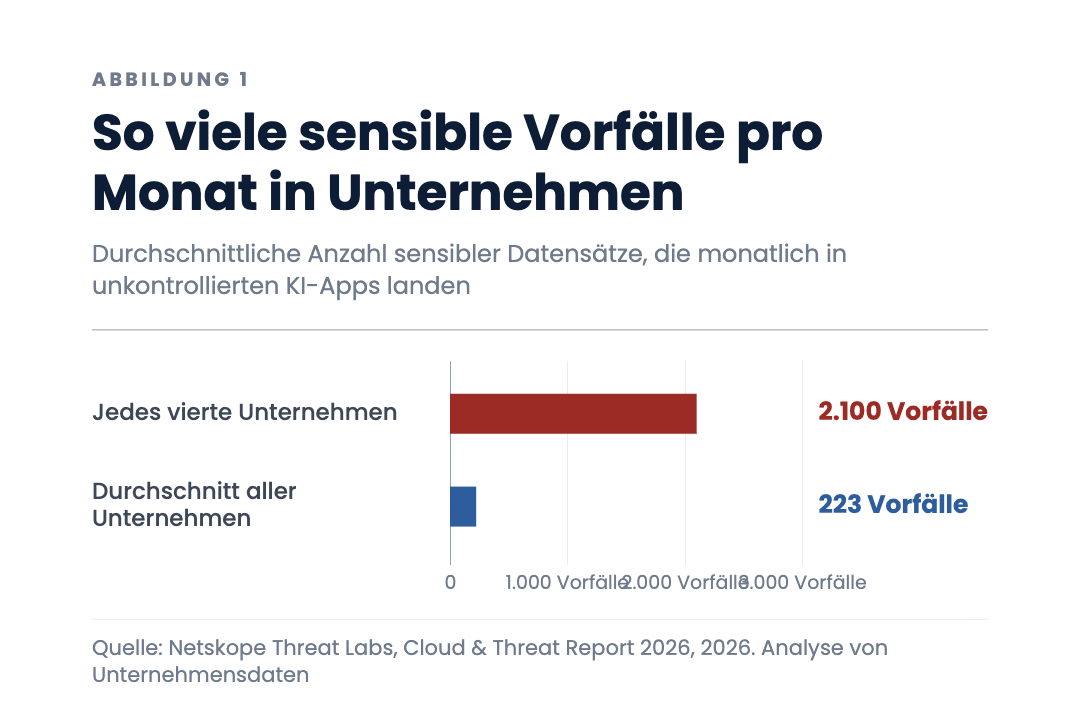
Jeden Monat landen in einem durchschnittlichen Unternehmen 223 sensible Datensätze in KI-Apps, ohne dass die IT-Abteilung davon weiß. Bei jedem vierten Unternehmen sind es sogar über 2.100 Vorfälle.
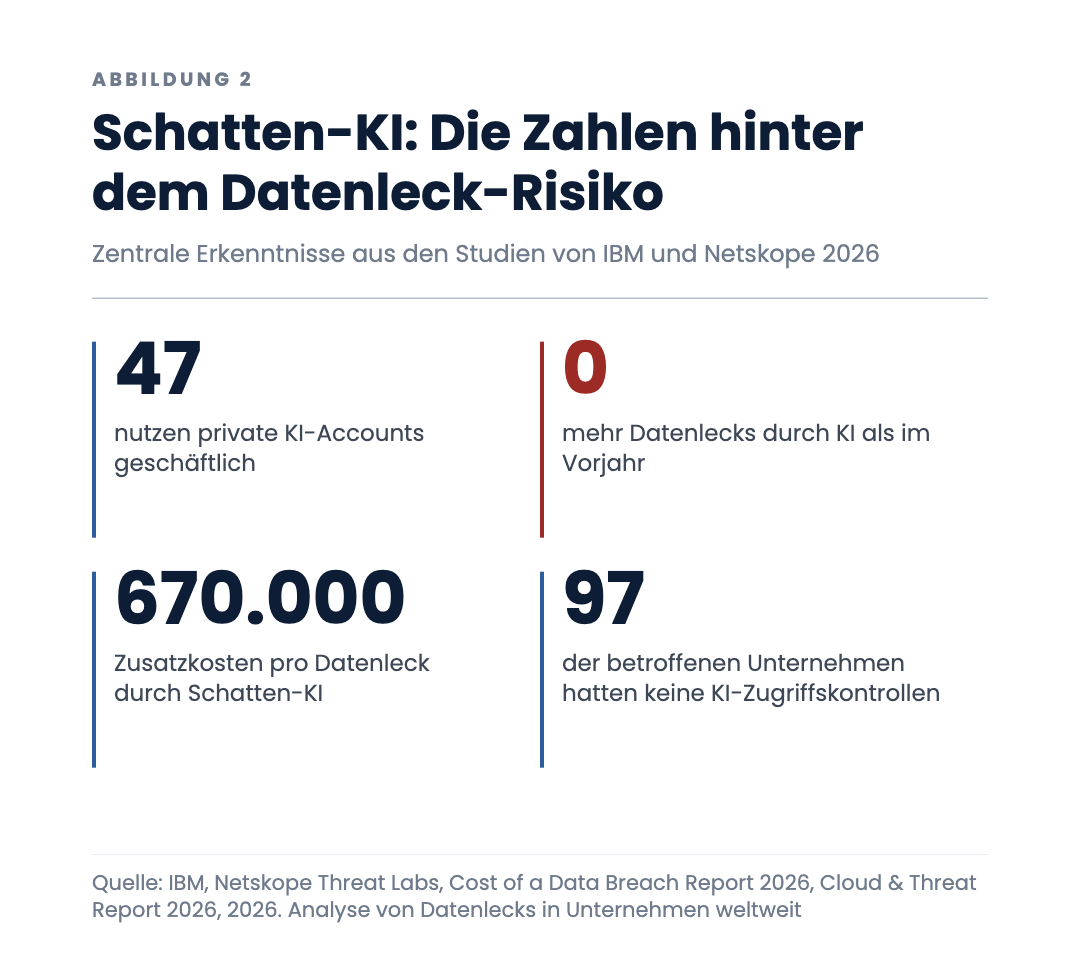
Das Problem heißt Schatten-KI: 47 Prozent der Anwender nutzen private Accounts für geschäftliche Zwecke. Jedes vierte Datenleck weltweit wird inzwischen durch KI ermöglicht. Das zeigt der IBM Cost of a Data Breach Report 2026. Ein Anstieg von 56 Prozent gegenüber dem Vorjahr.
Was in KI-Tools landet
Am häufigsten fließen Quellcode, regulierte Daten und geistiges Eigentum ab. Die Datenschutzaufsicht Niedersachsen warnte im Juni 2026 ausdrücklich davor, private ChatGPT- oder Gemini-Konten für berufliche Zwecke zu dulden. Laut Netskope Threat Labs landen pro Monat durchschnittlich 223 sensible Vorfälle in unkontrollierten KI-Anwendungen.
Das deckt sich mit dem, was ich in Beratungsprojekten sehe: Mitarbeiter nutzen, was schnell geht. Nicht, weil sie böswillig sind. Weil niemand ihnen eine sichere Alternative anbietet.
Was Datenlecks durch Schatten-KI kosten
Die finanziellen Folgen sind messbar: Datenlecks durch unkontrollierte KI-Nutzung kosten Unternehmen durchschnittlich 670.000 Dollar zusätzlich pro Vorfall. 97 Prozent der betroffenen Unternehmen verfügten über keinerlei KI-Zugriffskontrollen, so IBM.
Das Problem liegt nicht bei der Technik. Es liegt bei uns selbst. Wo keine Regeln gelten, entsteht keine Sicherheit.
Was Sie tatsächlich schützt
Die Lösung liegt nicht im Verbot, sondern in klaren Strukturen. Drei Maßnahmen schützen:
Nutzen Sie nur Unternehmens-Accounts: ChatGPT Business, Enterprise oder API mit Auftragsverarbeitungsvertrag. Keine privaten Konten.
Geben Sie keine personenbezogenen Daten ein: Kundennamen, E-Mail-Adressen, Vertragsinhalte und Geschäftsgeheimnisse bleiben draußen.
Erstellen Sie eine schriftliche KI-Richtlinie: Welche Tools sind erlaubt? Welche Daten dürfen verarbeitet werden? Das EU-KI-Gesetz verlangt seit Februar 2025 nachweisbare KI-Kompetenz im Unternehmen.
Was das für die Praxis bedeutet: Unternehmen brauchen eine Bestandsaufnahme aller genutzten KI-Tools, freigegebene sichere Alternativen und dokumentierte Schulungen.
In meinem Beitrag Kompetenzabbau: Das Dilemma der kostenlosen KI-Tools in Unternehmen beschreibe ich, warum kostenlose Tools nicht nur ein Datenschutz-, sondern auch ein Kompetenzrisiko darstellen.
Machen Sie diese Woche einen Test: Fragen Sie drei Mitarbeiter, welche KI-Tools sie nutzen. Sie werden überrascht sein.
Quellen
- Netskope Threat Labs, Cloud & Threat Report 2026, 2026
- IBM, Cost of a Data Breach Report 2026, 2026
- Datenschutzaufsicht Niedersachsen, Warnung zu privaten KI-Konten, Juni 2026
- Bitkom, Studie zu KI-Governance, 2025
Der Kompetenz-Radar-Newsletter erscheint im Steinbeis Transferzentrum Digitale Medien und Kommunikation. Alle Ausgaben · Zum Kompetenz-Radar · Projektbedarf melden